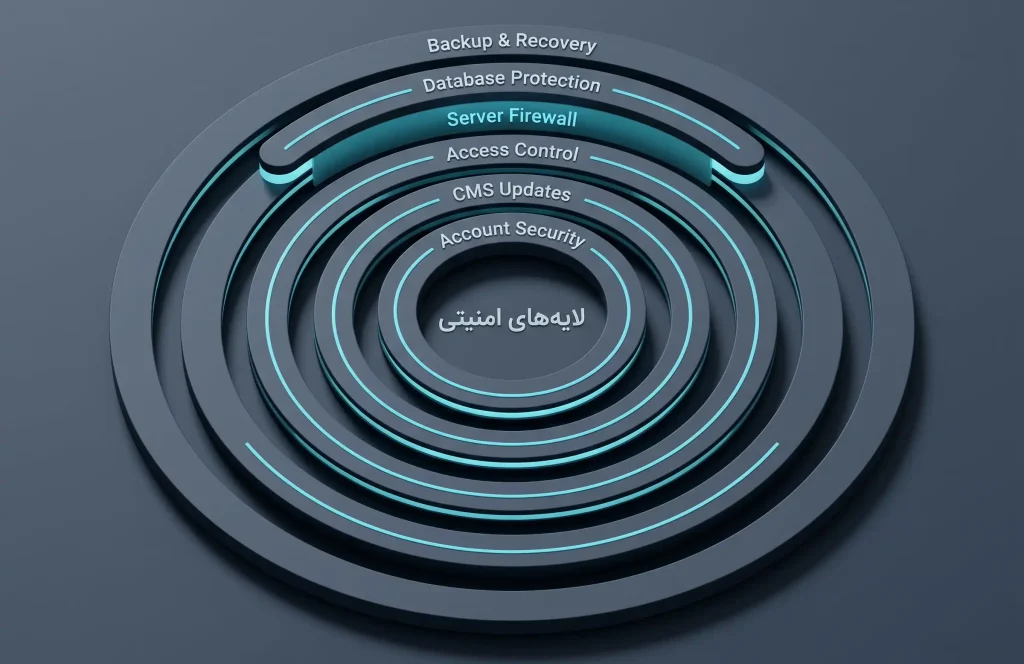
امنیت سایت فقط به فعال بودن SSL یا نصب یک افزونه امنیتی محدود نمیشود. یک چکلیست جامع امنیت سایت باید تمام بخشهای مهم مانند HTTPS، بهروزرسانی CMS و افزونهها، رمزهای عبور و MFA، مدیریت دسترسی کاربران، Backup و Restore، امنیت هاست و سرور، Database، Security Headers، فرمها، Malware Monitoring و DNS را پوشش دهد. در این راهنما، مهمترین اقدامات امنیتی را بر اساس میزان اهمیت و اولویت اجرا بررسی کردهایم تا بتوانید آسیبپذیریهای احتمالی سایت را شناسایی، برطرف و بهصورت دورهای کنترل کنید.
☑️ دسترسی کاربران بر اساس نقش (Role) محدود شده است.
☑️ Backup منظم و قابل بازیابی وجود دارد.
☑️ Backup در محل جداگانه (Off-site) نگهداری میشود.
☑️ پنل مدیریت در برابر ورودهای غیرمجاز محافظت شده است.
☑️ فایلها و Directoryهای حساس در دسترس عمومی نیستند.
☑️ Permission فایلها و پوشهها بررسی شده است.
☑️ هدرهای امنیتی مهم (Security Headers) بررسی شدهاند.
☑️ فرمها در برابر حملات رایج محافظت شدهاند.
☑️ لاگها و Login Attemptها مانیتور میشوند.
☑️ فایروال برنامههای تحت وب (WAF) در صورت نیاز فعال است.
☑️ Malware Scan بهصورت دورهای انجام میشود.
☑️ دامنه، DNS و حسابهای مرتبط محافظت شدهاند.
☑️ سرویسهای شخص ثالث (Third-Party) بررسی شدهاند.
☑️ برنامه واکنش به رخداد امنیتی (Incident Response) وجود دارد.
امنیت یکی از بخشهای مهم یک وبسایت استاندارد است، اما در زمان راهاندازی سایت باید موارد دیگری مانند ساختار صفحات، تجربه کاربری، نسخه موبایل، سئوی فنی، سرعت، دسترسیپذیری و عملکرد فرمها نیز از ابتدا بررسی شوند. در کنار الزامات امنیتی، استفاده از یک چک لیست طراحی سایتکمک میکند بخشهای مهم پروژه پیش از انتشار نهایی از قلم نیفتند.
در جدول زیر، اولویتبندی اجرایی این اقدامات امنیتی را برای رسیدگی سریعتر مشاهده میکنید:
مورد امنیتی
اهمیت
پیچیدگی اجرا
اولویت
HTTPS
بسیار بالا
کم
فوری
Backup
بسیار بالا
کم تا متوسط
فوری
بهروزرسانی
بسیار بالا
کم
فوری
مدیریت دسترسی
بسیار بالا
متوسط
فوری
MFA
بسیار بالا
کم
فوری
WAF
بالا
متوسط
بالا
Security Headers
متوسط تا بالا
متوسط
بالا
Malware Monitoring
بالا
متوسط
بالا
چک لیست بررسی امنیت HTTPS و SSL
صرفاً داشتن علامت قفل در مرورگر به معنی امنیت کامل یک سایت نیست. ارتباط امن نیازمند پیکربندی دقیق است:
🔒
✓ HTTPS
HTTPS روی تمام صفحات سایت فعال است.
✓ Certificate
Certificate معتبر است و خطای مرورگر نمایش داده نمیشود.
✓ تاریخ انقضا
Certificate منقضی نشده است.
✓ Redirect
Redirect از HTTP به HTTPS بهدرستی تنظیم شده است.
✓ Mixed Content
فراخوانی فایلهای HTTP در بستر HTTPS وجود ندارد.
✓ منابع داخلی
منابع داخلی سایت با HTTPS فراخوانی میشوند.
✓ Secure Cookie
Cookieهای حساس با Secure Flag استفاده میشوند.
✓ HSTS
HSTS در صورت مناسب بودن شرایط فعال است.
چک لیست بهروزرسانی و مدیریت نرمافزارها
حتی یک افزونه منقضیشده میتواند کل سرور شما را در معرض هک قرار دهد. فقط Update کردن کافی نیست؛ باید قبل از بهروزرسانیهای مهم Backup و تست سازگاری نیز در نظر گرفته شود.
⚙️
✓ هسته CMS
هسته CMS بهروز است.
✓ افزونهها
تمامی افزونهها بهروز هستند.
✓ قالب سایت
قالب سایت بهروز است.
✓ PHP / Runtime
نسخه PHP/Runtime تحت پشتیبانی رسمی است؛ ترجیحاً PHP 8.1 به بالا.
✓ Server Software
نرمافزارهای Server مانند MySQL و وبسرور بهروز هستند.
✓ کامپوننتهای آسیبپذیر
کامپوننتهای آسیبپذیر شناسایی و جایگزین شدهاند.
✓ حذف نرمافزارهای بدون استفاده
قالبها و افزونههای غیرفعال و بدون استفاده کاملاً حذف شدهاند.
چک لیست امنیت رمز عبور و حسابهای کاربری
🔐
✓ رمزهای قوی
رمزهای عبور شامل ترکیبی از حروف، اعداد و علائم هستند.
✓ رمزهای منحصربهفرد
از رمزهای تکراری برای اکانتهای مختلف استفاده نمیشود.
✓ احراز هویت دومرحلهای
احراز هویت دومرحلهای (MFA) فعال است.
✓ حسابهای قدیمی
حسابهای قدیمی و کارمندان سابق حذف یا غیرفعال شدهاند.
✓ دسترسی Administrator
تعداد حسابهای دارای دسترسی Administrator کاملاً محدود است.
✓ نام کاربری
نامهای کاربری حساس مانند admin قابل حدس نیستند.
✓ Password Reset
فرآیند Password Reset بهصورت ایمن انجام میشود.
✓ محدودیت Login Attempt
تعداد دفعات ورود اشتباه (Login Attempt) محدود شده است.
چک لیست مدیریت دسترسی کاربران
استفاده از اصل کمترین سطح دسترسی (Least Privilege) یک قانون طلایی در امنیت سایبری است. کاربران فقط باید به منابعی دسترسی داشته باشند که برای انجام وظایفشان ضروری است.
نقش کاربری
سطح دسترسی مجاز و موردنیاز
Administrator (مدیر کل)
کامل (فقط برای ۱ یا ۲ فرد معتمد و صاحب کسبوکار)
Editor (ویرایشگر)
مدیریت محتوا، انتشار مقالات و دستهبندیها (بدون دسترسی به افزونهها)
Author (نویسنده)
فقط نگارش و انتشار محتوای خود (عدم ویرایش مطالب دیگران)
Customer/User (مشتری)
فقط امکانات موردنیاز (مشاهده پروفایل، سبد خرید، تیکت)
چک لیست Backup و بازیابی
تأکید مهم:
داشتن Backup بدون تست عملیات Restore نباید بهعنوان امنیت کامل در نظر گرفته شود.
فایل پشتیبانی که قابل بازگردانی نباشد، عملاً بیارزش است.
💾 چکلیست Backup و بازیابی اطلاعات
✓ Backup منظم
Backup بهصورت منظم، روزانه یا هفتگی، گرفته میشود.
✓ Database کامل
Backup شامل Database کامل سایت است.
✓ فایلهای منبع
تمام فایلهای منبع و سورس سایت در Backup قرار دارند.
✓ چند نسخه Backup
چند نسخه Backup از روزهای مختلف نگهداری میشود.
✓ ذخیرهسازی Off-site
Backup در محل جداگانه، فضای ابری یا Off-site ذخیره میشود.
✓ محافظت از Backup
Backup رمزگذاری یا با روشهای مناسب محافظت میشود تا قابل سرقت نباشد.
✓ تست Restore
عملیات Restore بهصورت دورهای و آزمایشی تست میشود.
✓ Disaster Recovery Plan
برنامه ریکاوری در شرایط بحران (Disaster Recovery Plan) وجود دارد.
بکاپ زمانی ارزش واقعی دارد که علاوه بر تهیه منظم، محل ذخیرهسازی مناسب و امکان بازگردانی آن نیز بررسی شده باشد. در سایتهای وردپرسی، انتخاب روش مناسب برای تهیه نسخه پشتیبان، تعیین زمانبندی بکاپ، نگهداری فایلها در محل جداگانه و تست Restore از اقداماتی هستند که باید بهصورت منظم انجام شوند؛ به همین دلیل آموزش بکاپ گیری وردپرس میتواند بخشی از فرایند نگهداری ایمن سایت باشد.
چک لیست امنیت هاست و سرور
🖥️
✓ دسترسی SSH
دسترسی SSH بهصورت امن پیکربندی شده و ترجیحاً پورت پیشفرض تغییر داده شده است.
✓ سرویسهای غیرضروری
سرویسهای غیرضروری فعال نیستند و منابع اضافی حذف شدهاند.
✓ Firewall
فایروال (Firewall) در سطح سرور بهدرستی تنظیم شده است.
✓ Permission فایلها
سطح دسترسی فایلها و پوشهها بررسی شده؛ معمولاً 644 برای فایلها و 755 برای پوشهها.
✓ Directory Listing
قابلیت مرور پوشهها (Directory Listing) در وبسرور غیرفعال است.
✓ فایلهای حساس
فایلهایی مانند .env و wp-config.php در دسترس عمومی نیستند.
✓ Server Logs
لاگهای سرور (Server Logs) بهصورت منظم و مداوم بررسی میشوند.
✓ حذف منابع اضافی
منابع و سرویسهای غیرضروری شناسایی و حذف شدهاند.
✓ نسخه سیستمعامل و نرمافزارها
نسخه سیستمعامل و نرمافزارهای سرور همچنان تحت پشتیبانی رسمی قرار دارند.
چک لیست امنیت پنل مدیریت سایت
تغییر URL ورود بهتنهایی راهکار امنیتی (Security through Obscurity) محسوب نمیشود و فقط حملات رباتهای ساده را دفع میکند.
🔑
✓ مسیر مدیریت
URL یا مسیر مدیریت با روشهای امن و رمزنگاریشده محافظت شده است.
✓ احراز هویت دومرحلهای
MFA برای ورود کاربران مدیر فعال است.
✓ Login Rate Limiting
محدودیت دفعات ورود (Login Rate Limiting) برای جلوگیری از تلاشهای مکرر وجود دارد.
✓ مدیریت Session
Sessionهای کاربری بهصورت مناسب و امن مدیریت میشوند.
✓ دسترسی Administrator
تعداد کاربران دارای دسترسی Administrator کاملاً محدود است.
✓ Loginهای مشکوک
Loginهای مشکوک و ورود از IPهای ناشناس مانیتور میشوند.
✓ انقضای Sessionهای قدیمی
Sessionهای قدیمی و بدون فعالیت، در صورت نیاز بهصورت خودکار منقضی میشوند.
اعتبارسنجی ورودیها (Input Validation) انجام میشود.
✓ Server-side Validation
اعتبارسنجی سمت سرور (Server-side Validation) علاوه بر فرانتاند وجود دارد.
✓ جلوگیری از XSS
خروجیها برای جلوگیری از حملات XSS بهدرستی Encode میشوند.
✓ محافظت در برابر Spam
فرمها با استفاده از کپچا در برابر ارسالهای اسپم محافظت شدهاند.
✓ CSRF Protection
محافظت CSRF با استفاده از توکنها در موارد لازم فعال است.
✓ File Upload
آپلود فایلها بهشدت محدود، اسکن و اعتبارسنجی میشود.
✓ محدودیت فایل
محدودیت حجم فایل و نوع پسوند برای آپلودها وجود دارد.
✓ مدیریت خطاهای حساس
خطاهای حساس و جزئیات پایگاه داده به کاربر نهایی نمایش داده نمیشوند تا اطلاعاتی برای سوءاستفاده و حملاتی مانند SQL Injection افشا نشود.
چک لیست امنیت Database
🗄️
✓ حفاظت از اطلاعات Database
اطلاعات Database در فایلهای در دسترس عموم قرار ندارند.
✓ Credentials قوی
یوزرنیم و پسورد (Credentials) پایگاه داده قوی و امن هستند.
✓ Remote Access
دسترسی ریموت به Database محدود شده و فقط در صورت نیاز مجاز است.
✓ Prepared Statements
Queryها به شکل امن و با استفاده از Prepared Statements اجرا میشوند.
✓ دسترسی Database User
کاربر Database دسترسی غیرضروری به سایر پایگاههای داده ندارد.
✓ حفاظت از اطلاعات حساس
اطلاعات حساس مانند پسوردها بهصورت امن Hash شده و در Database نگهداری میشوند.
چک لیست Security Headers
هدرهای امنیتی خط مقدم دفاع مرورگر در برابر حملات هستند. تأکید میشود که Headerها باید متناسب با سایت و پس از تست تنظیم شوند؛ استفاده کورکورانه از تنظیمات سختگیرانه میتواند بعضی قابلیتهای سایت را مختل کند.
نام Security Header
کاربرد اصلی در امنیت وبسایت
Content-Security-Policy (CSP)
کنترل منابع مجاز اجرایی و جلوگیری از کدهای مخرب XSS
Strict-Transport-Security (HSTS)
اجبار مرورگر کاربر به استفاده قطعی از HTTPS
X-Content-Type-Options
جلوگیری از تشخیص اشتباه نوع فایل (MIME Sniffing)
Referrer-Policy
کنترل دقیق اطلاعات ارسالشده Referrer به سایتهای دیگر
Permissions-Policy
کنترل دسترسی سایت به قابلیتهای سختافزاری مرورگر (مانند دوربین)
چک لیست Malware و پایش امنیتی
🛡️
✓ Malware Scan
اسکن بدافزار (Malware Scan) بهصورت دورهای در سطح هاست انجام میشود.
✓ File Integrity
تغییرات فایلهای هسته و یکپارچگی فایلها (File Integrity) مانیتور میشوند.
✓ Loginهای مشکوک
Loginهای مشکوک و تغییرات نقشهای Administrator ثبت و بررسی میشوند.
✓ خطاهای غیرعادی
خطاها و رفتارهای غیرعادی سرور بهصورت منظم بررسی میشوند.
✓ Alert امنیتی
برای رخدادهای مهم امنیتی، Alert از طریق پیامک یا ایمیل ارسال میشود.
✓ Google Blacklist Status
وضعیت قرار گرفتن سایت در لیست سیاه گوگل (Blacklist Status) بهصورت منظم مانیتور میشود.
چک لیست امنیت DNS و دامنه
🌐
✓ محافظت از پنل دامنه
حساب پنل ثبتکننده دامنه (Registrar) با MFA محافظت شده است.
✓ دسترسی به پنل
اطلاعات ورود به پنل دامنه فقط در اختیار مدیر اصلی قرار دارد.
✓ بررسی DNS Records
رکوردهای DNS بهصورت منظم بررسی میشوند.
✓ رکوردهای غیرضروری
رکوردهای غیرضروری و بلااستفاده DNS حذف شدهاند.
✓ امنیت ایمیل
رکوردهای SPF، DKIM و DMARC برای جلوگیری از جعل و سوءاستفاده ایمیلی بررسی شدهاند.
✓ تمدید دامنه
تمدید خودکار (Auto-renew) یا تاریخ انقضای دامنه بهطور منظم بررسی و مدیریت میشود.
چک لیست امنیت API و سرویسهای خارجی
🔌
✓ API Keyها
API Keyها در سورس کدهای عمومی مانند JS فرانتاند قرار ندارند.
✓ Secretها
Secretها در Repositoryهای عمومی GitHub منتشر نشدهاند.
✓ API Authentication
احراز هویت API Authentication روی توابع و Endpointهای باز فعال است.
✓ API Scoping
دسترسی APIها بهصورت محدود و بر اساس نیاز (Scoping) تعریف شده است.
✓ Rate Limiting
در صورت نیاز، Rate Limiting برای کاهش حملات و درخواستهای مخرب فعال است.
✓ سرویسهای قدیمی
دسترسی سرویسهای قدیمی، منقضیشده و بدون استفاده حذف شده است.
در سایت sectigo.com به اهمیت تست امنیت سایت اینگونه اشاره شده است:
Website security isn’t optional, it’s essential. From protecting customer data to preventing financial loss and safeguarding your reputation.
امنیت وبسایت امری اختیاری نیست، بلکه حیاتی است؛ از حفاظت از دادههای مشتریان گرفته تا جلوگیری از زیانهای مالی و حفظ اعتبار شما.
چک لیست امنیت سایت وردپرس
اگر از اکوسیستم وردپرس استفاده میکنید، لیست زیر برای شما حیاتی است:
Core وردپرس همیشه در آخرین نسخه بهروز است.پ
افزونههای غیرضروری کاملاً پاک شدهاند (صرفاً غیرفعال کردن کافی نیست).
قالبهای بلااستفاده از پوشه Themes حذف شدهاند.
افزونهها فقط از منابع معتبر (مخزن وردپرس یا مارکتهای رسمی) تهیه شدهاند و نالشده نیستند.
Administratorهای غیرضروری حذف شدهاند.
افزونه MFA (مانند Google Authenticator) نصب و فعال شده است.
لاگین پروتکشن (مخفیسازی آدرس wp-admin و قفل رباتها) فعال است.
فایلهای حساس نظیر xmlrpc.php محافظت شدهاند.
اسکن بدافزار (Malware Scan) با افزونههای معتبر انجام میشود.
لاگ فعالیت کاربران (Activity Log) برای ردیابی تغییرات فعال است.
امنیت وردپرس به نصب یک افزونه امنیتی محدود نمیشود و باید مجموعهای از اقدامات مانند بهروزرسانی هسته و افزونهها، حذف قالبها و افزونههای بلااستفاده، محدود کردن دسترسی Administrator، محافظت از فایلهای حساس و کنترل ورودهای مشکوک را در بر بگیرد. اجرای منظم این اقدامات در کنار تنظیمات مناسب سرور، بخش مهمی از آموزش افزایش امنیت وردپرس را تشکیل میدهد.
انتخاب بستر مناسب برای راهاندازی سایت فقط به امکانات ظاهری محدود نمیشود و موضوعاتی مانند امنیت، امکان بهروزرسانی، کنترل دسترسی و نگهداری بلندمدت نیز اهمیت دارند. مخصوصاً زمانی که قرار است سایت برای یک کسبوکار توسعه پیدا کند، مقایسه ویژگیها و محدودیتهای وردپرس با توسعه اختصاصی میتواند در تصمیمگیری نقش مهمی داشته باشد و مشخص کند طراحی سایت با وردپرس بهتر است یا اختصاصی.
چک لیست امنیت فروشگاه اینترنتی
سایتهای فروشگاهی به دلیل ذخیره اطلاعات مشتریان هدف جذابی برای هکرها هستند:
HTTPS در تمام صفحات و مراحل خرید فعال است.
درگاه پرداخت از اتصال امن توکنیزه استفاده میکند.
اطلاعات کارت بانکی مشتری به هیچ وجه در دیتابیس سایت ذخیره نمیشود.
مرحله تسویهحساب (Checkout) کاملاً امن و رمزنگاری شده است.
حساب مشتریان در برابر حملات بروت فورس محافظت شده است.
عملیات Password Reset دارای محدودیت و امنیت است.
دسترسی به اطلاعات سفارش محدود به پرسنل مجاز است.
APIهای انبارداری یا پستی، احراز هویت و دسترسی مناسب دارند.
Backup کامل فروشگاه و Recovery سریع تست شده است.
امنیت در فروشگاه اینترنتی باید از همان مرحله طراحی در نظر گرفته شود؛ ساختار حسابهای کاربری، فرایند پرداخت، مدیریت سفارشها، اتصال درگاه و نحوه نگهداری اطلاعات مشتری همگی بخشی از زیرساخت یک فروشگاه امن هستند. به همین دلیل در فرایند طراحی وبسایت فروشگاهی، توجه همزمان به تجربه کاربری، عملکرد فنی و الزامات امنیتی میتواند از بسیاری از مشکلاتی که بعداً اصلاح آنها پرهزینه است جلوگیری کند.
چک لیست تست امنیت سایت
برای بررسی نفوذپذیری، این مراحل را مستمراً طی کنید:
بررسی صحت و انقضای HTTPS.
بررسی وضعیت CMS، قالبها و نرمافزارهای سرور.
بررسی و پایش حسابهای کاربری فعال.
بررسی دقیق Permission پوشهها در هاست.
تست گرفتن Backup و انجام آزمایشی فرآیند Restore.
بررسی پیادهسازی صحیح Security Headers.
تست نفوذ فرمها و اعتبارسنجی ورودیها (XSS).
بررسی فایلها و Directoryهای حساس.
بررسی لاگهای سرور و Loginهای ناموفق.
اسکن Malware در فایلهای سایت.
بررسی امنیت Domain و رکوردهای DNS.
بررسی Blacklist Status در سرویسهای گوگل.
مستندسازی آسیبپذیریهای کشف شده.
اولویتبندی و رفع مشکلات.
تست مجدد پس از اجرای وصلههای امنیتی.
امنیت و سرعت سایت دو موضوع کاملاً جدا از یکدیگر نیستند؛ افزونههای اضافی، نرمافزارهای قدیمی، تنظیمات نامناسب سرور و کدهای غیرضروری میتوانند هم روی عملکرد سایت و هم روی سطح امنیت آن تأثیر بگذارند. بعد از بررسی موارد امنیتی، ارزیابی کش، تصاویر، فایلهای CSS و JavaScript، پاسخگویی سرور و منابع مصرفی با استفاده از یک چک لیست افزایش سرعت سایت میتواند تصویر کاملتری از وضعیت فنی سایت ارائه دهد.
مهمترین اقدامات امنیتی بر اساس اولویت
اگر فرصت کمی دارید، این اولویتها را در دستور کار خود قرار دهید:
سطح اولویت
اقدام امنیتی مورد نیاز
فوری (اورژانسی)
فعالسازی HTTPS، تنظیم Backup، انجام Updateها، فعالسازی MFA
بسیار مهم
اعمال مدیریت دسترسی، تنظیم Firewall، محافظت از فرم Login
عملیات Hardening (سختافزاری کردن) و بهینهسازی دقیق تنظیمات
امنیت سایت فقط به تنظیمات پس از راهاندازی محدود نیست و کیفیت پیادهسازی اولیه، انتخاب فناوری مناسب، ساختار کدنویسی و نحوه پیکربندی سرور نیز روی امنیت نهایی تأثیر میگذارد. بنابراین هنگام انتخاب پیمانکار پروژه، بررسی تجربه فنی، نمونهکارها، پشتیبانی و رویکرد شرکت نسبت به امنیت در کنار طراحی اهمیت دارد و انتخاب بهترین شرکت طراحی سایت میتواند از ایجاد بسیاری از مشکلات فنی در ادامه مسیر جلوگیری کند.
اشتباهات رایج در امنیت سایت
⚠
✕
تصور اینکه نصب SSL بهتنهایی سایت را ضدگلوله میکند.
✕
استفاده از رمز عبور ضعیف و عدم فعالسازی MFA.
✕
نصب افزونه یا قالب نالشده از منابع نامعتبر و تلگرامی.
✕
نگهداری نقشهای Administrator غیرضروری در سایت.
✕
گرفتن Backup بدون تست بازگردانی (Restore) آن.
✕
نصب همزمان چند افزونه امنیتی و ایجاد تداخل یا فشار روی سرور.
✕
نادیده گرفتن Updateهای هسته سیستم مدیریت محتوا.
✕
قرار دادن کدهای مهم و API Key در سورس کد عمومی سایت.
✕
نمایش Errorهای حساس دیتابیس به کاربران نهایی.
✕
تصور اینکه تغییر URL ورود (wp-admin) بهتنهایی امنیت را تأمین میکند.
✕
عدم بررسی لاگهای سرور و پنل ادمین.
✕
نداشتن برنامه صریح برای Recovery در زمان وقوع حادثه سایبری.
پس از اعمال تنظیمات امنیتی، صرفاً فعال بودن قابلیتهای امنیتی کافی نیست و باید عملکرد آنها نیز بررسی شود؛ از وضعیت افزونهها و کاربران گرفته تا فایلهای حساس، لاگهای ورود، مجوز فایلها و آسیبپذیریهای احتمالی. استفاده از یک چک لیست تست امنیت سایت وردپرس کمک میکند این موارد بهصورت ساختاریافته بررسی شوند و مشکلات باقیمانده پیش از تبدیل شدن به یک رخداد امنیتی شناسایی شوند.
چک لیست نهایی امنیت سایت (نسخه قابل چاپ)
برای بررسی دورهای، این چکلیست خلاصه را ذخیره کنید:
⬜ HTTPS و SSL معتبر فعال است.
⬜ نسخه نرمافزار، CMS و افزونهها آپدیت هستند.
⬜ Backup منظم تنظیم و در سرور جداگانه ذخیره میشود.
⬜ رمزهای عبور قدرتمند و MFA اجباری شدهاند.
⬜ دسترسی کاربران کاملاً محدود (Least Privilege) شده است.
⬜ هدرهای امنیتی (Security Headers) پیکربندی شدهاند.
⬜ WAF یا فایروال سرور فعال و بهینه شده است.
⬜ پایش مداوم فایلها (Malware Monitoring) روشن است.
⬜ امنیت دامنه و رکوردهای DNS تایید شده است.
🛡️ برای ثبت درخواست ممیزی و ارتقای امنیت سایت شرکتی خود با متخصصین شبکه و وب شادکس تماس بگیرید.
شامل بررسی گواهی SSL، بکاپگیری منظم، بهروزرسانی سیستم، تنظیم دسترسی کاربران، امنیت دیتابیس، محافظت از فرمها و مانیتورینگ بدافزار است.
مهمترین اقدامات برای امنیت سایت چیست؟
فعالسازی HTTPS، نصب آپدیتهای امنیتی هسته و افزونهها، اجرای برنامه Backup ایمن خارج از سرور، و اجباری کردن ورود دومرحلهای (MFA).
چگونه امنیت سایت را بررسی کنیم؟
با بررسی خطاهای فایل لاگ سرور، اسکن کردن سایت با ابزارهای Malware، بررسی هدرهای امنیتی در ابزارهای تست و محدود کردن سطح دسترسی مدیران.
آیا SSL برای امنیت سایت کافی است؟
خیر. SSL فقط ارتباط بین کاربر و سرور را رمزنگاری میکند؛ اما جلوی هک شدن سایت از طریق باگ افزونهها، دیتابیس یا پسوردهای ضعیف را نمیگیرد.
چطور امنیت سایت وردپرسی را افزایش دهیم؟
حذف پلاگینهای نالشده، تغییر آدرس پیشفرض پنل مدیریت، نصب افزونه امنیتی استاندارد، و قفل کردن فایلهای حساسی نظیر wp-config.
هر چند وقت یکبار باید امنیت سایت بررسی شود؟
پایش اولیه باید به صورت ۲۴ ساعته (مانیتورینگ خودکار) انجام شود و بررسیهای عمیق (Auditing) باید ماهانه یا پس از نصب هر امکان جدید صورت گیرد.
Backup چه نقشی در امنیت سایت دارد؟
بکاپ سالم تنها راه نجات قطعی پس از یک حمله باجافزاری یا نفوذ سنگین است؛ البته به شرطی که قابلیت بازگردانی (Restore) آن از قبل تست شده باشد.
آیا نصب افزونه امنیتی برای وردپرس ضروری است؟
اگر فایروال سرور شما تنظیمات دقیقی ندارد، نصب یک افزونه معتبر برای مسدودسازی IPهای مهاجم، حملات بروتفورس و بدافزارها شدیداً توصیه میشود.
چگونه بفهمیم سایت هک شده است؟
از طریق دریافت هشدارهای بلکلیست از سرچ کنسول گوگل، تغییرات ناگهانی در فایلهای هسته، افت شدید سرعت، ایجاد کاربران ناشناس با دسترسی ادمین و هدایت (ریدایرکت) شدن آدرسهای سایت به دامنههای دیگر.
در این بخش صوتی، دو نفر از نمایندگان شادکس وردپرس در قالب یک گفتوگوی حرفهای و صمیمی، خلاصهای جامع از محتوای مقاله را برای شما بازگو میکنند. اگر فرصت یا حوصله خواندن متن کامل را ندارید، با گوش دادن به این پادکست میتوانید در زمانی کوتاه به تمام نکات مهم و کلیدی مقاله دست پیدا کنید. این مکالمه تلاش میکند مهمترین مطالب را با لحنی رسمی و در عین حال دوستانه به شما منتقل کند تا تجربهای دلنشین و کاربردی از محتوای سایت داشته باشید.
هزینه خدمات امنیت سایت بر اساس سطح ریسک، وضعیت فعلی سایت، زیرساخت، تعداد افزونهها و Scope پروژه تعیین میشود. برخی ابزارها، زیرساختها و خدمات تخصصی خارج از محدوده قیمت پایه، در صورت نیاز بهصورت جداگانه محاسبه میشوند.
مواردی که ممکن است هزینه جداگانه داشته باشند:
خرید لایسنس و ابزارهای امنیتی
خرید یا فعالسازی WAF
سرویسهای پولی Cloudflare
ارتقای هاست یا تهیه سرور جدید
انتقال سایت یا انتقال به سرور جدید
Backup Storage و فضای ذخیرهسازی جداگانه
CDN و سرویسهای امنیتی شخص ثالث
پاکسازی سایت هکشده و حذف Malware
تست نفوذ (Penetration Test)
بررسی و تأمین امنیت APIها
بررسی امنیت اپلیکیشن موبایل
بررسی و اصلاح کدهای اختصاصی
Hardening و تأمین امنیت سرور
Incident Response و رسیدگی به رخدادهای امنیتی
مانیتورینگ امنیتی مستمر یا 24/7
توسعه قابلیتهای امنیتی اختصاصی
پیشنهاد پشتیبانی پس از پاکسازی:
پس از پاکسازی و ایمنسازی سایت، برای جلوگیری از بروز مجدد مشکلات و حفظ پایداری و امنیت سایت، پیشنهاد میشود سرویس پشتیبانی فنی نیز تهیه شود.
پشتیبانی فنی میتواند شامل بررسی و رفع مشکلات وردپرس، بهروزرسانیها، بررسی سازگاری قالب و افزونهها، رسیدگی به مشکلات فنی و پایش دورهای وضعیت سایت باشد.
امنیت سایت یک سرویس با نتیجه یا قیمت ثابت نیست و محدوده خدمات پیش از شروع پروژه مشخص میشود. مواردی مانند تست نفوذ، پاکسازی هک، امنیت سرور و مانیتورینگ مستمر، خدمات تخصصی جداگانه محسوب میشوند.
در صورت نیاز به ابزار، ارتقای زیرساخت یا خدمات خارج از محدوده پروژه، هزینه مربوطه پیش از انجام کار اعلام و پس از تأیید شما محاسبه خواهد شد.
هزینههای جانبی
قیمتهای درجشده در سایت، صرفاً مربوط به هزینه طراحی و پیادهسازی وبسایت بوده و هزینه تهیه سرویسها، ابزارها، افزونهها و مجوزهای موردنیاز پروژه را شامل نمیشود.
راهاندازی هر وبسایت، بسته به نوع و امکانات آن، ممکن است به سرویسها و ابزارهای مختلفی نیاز داشته باشد.
بودجه پیشنهادی برای ابزار و زیرساخت:
بهعنوان یک برآورد اولیه، حداقل بودجه پیشنهادی برای تهیه زیرساخت و ابزارهای موردنیاز از حدود ۵ میلیون تومان در نظر گرفته میشود.
این مبلغ صرفاً یک بودجه پایه و تخمینی برای شروع است و با توجه به نیازهای واقعی پروژه و سرویسهای انتخابی میتواند کمتر یا بیشتر شود.
تمامی پروژهها به همه سرویسها و ابزارها نیاز ندارند و هزینه نهایی بر اساس نیاز واقعی وبسایت تعیین خواهد شد.
سرویسها و ابزارهای موردنیاز:
بسته به نوع پروژه، موارد موردنیاز میتوانند شامل موارد زیر باشند:
هاست و دامنه (.ir یا .com)
لایسنس Elementor Pro
افزونههای بهینهسازی و افزایش سرعت
قالب و افزونههای تخصصی فروشگاهی
افزونههای ورود و ثبتنام
پنل و خدمات پیامکی
چت آنلاین
ابزارهای بکاپ و انتقال سایت
افزونههای امنیت، سئو و فیلتر محصولات
سایر سرویسها و افزونههای موردنیاز پروژه
اینماد، مجوز و درگاه پرداخت:
دریافت اینماد و سایر مجوزهای موردنیاز بر عهده کارفرماست.
همچنین شرایط و مدارک موردنیاز برای دریافت و فعالسازی درگاه پرداخت، بسته به شرکت ارائهدهنده درگاه متفاوت است.
انجام امور مربوط به احراز هویت، ارائه مدارک و دریافت مجوزهای لازم بر عهده کارفرما بوده و در صورت نیاز، راهنماییهای لازم برای انتخاب و راهاندازی درگاه ارائه خواهد شد.
طراحی سایت چندزبانه:
در صورت نیاز به طراحی و پیادهسازی نسخههای چندزبانه، هزینه بر اساس نوع زبان و میزان تغییرات موردنیاز محاسبه میشود:
زبانهای لاتین و چپچین: ۵۰٪ مبلغ پروژه
زبانهای راستچین: ۲۵٪ مبلغ پروژه
این هزینه مربوط به طراحی، پیادهسازی و هماهنگسازی نسخه زبان دوم با ساختار سایت است و هزینه ترجمه محتوا را شامل نمیشود.
در صورتی که برای انتخاب هاست، دامنه، افزونهها، درگاه پرداخت یا سایر ابزارهای موردنیاز پروژه اطلاعات کافی ندارید، میتوانید برای انتخاب گزینه مناسب و متناسب با نیاز و بودجه پروژه، مشاوره دریافت کنید.