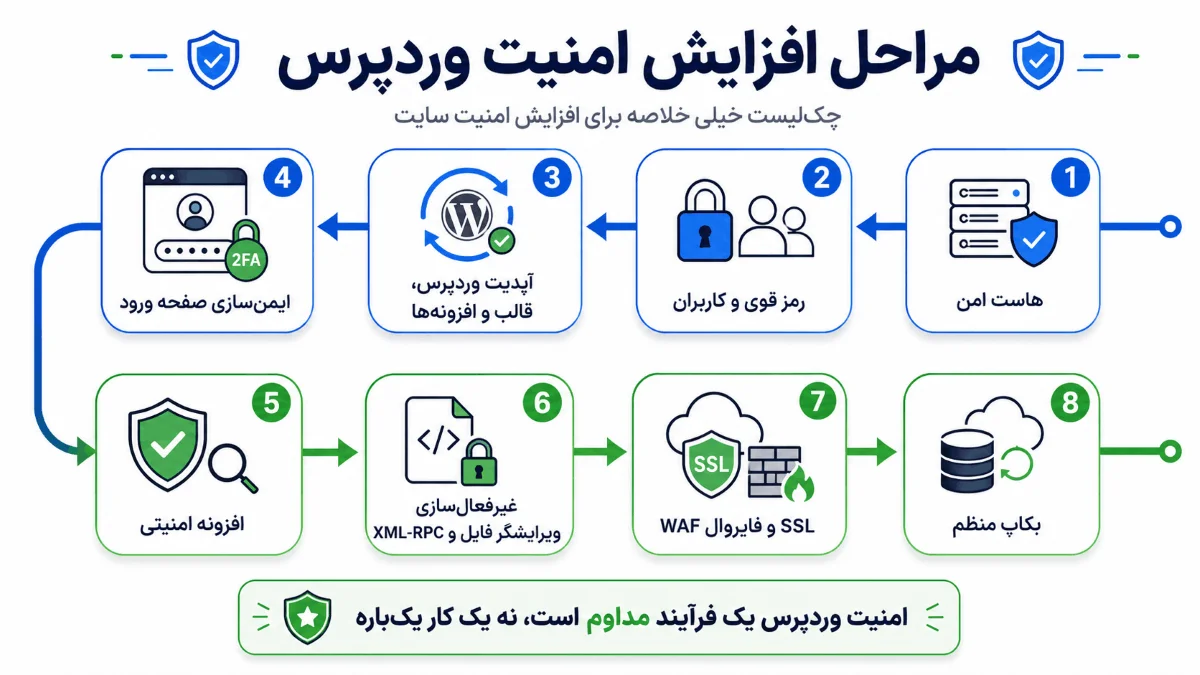
امنیت وردپرس با انتخاب هاست معتبر، استفاده از رمزهای عبور قوی، مدیریت صحیح کاربران و بهروزرسانی مداوم هسته، قالب و افزونهها آغاز میشود. برای جلوگیری از نفوذ و حملات رایج، باید صفحه ورود را ایمنسازی کرده، احراز هویت دو مرحلهای را فعال نمود و از افزونههای امنیتی معتبر استفاده کرد.
امنیت پایه
انتخاب هاست امن، رمز عبور قدرتمند، مدیریت دسترسی کاربران و بروزرسانی منظم وردپرس، اولین لایههای دفاعی در برابر هکرها هستند.
سختسازی وردپرس
تغییر آدرس ورود، فعالسازی 2FA، غیرفعال کردن XML-RPC و ویرایشگر فایل، تنظیم دسترسی فایلها و استفاده از افزونه امنیتی، ریسک نفوذ را به حداقل میرساند.
محافظت و بازیابی
فعالسازی SSL، استفاده از فایروال WAF و تهیه بکاپ منظم طبق قانون ۳-۲-۱ باعث
میشود در صورت هک یا خرابی، سایت در سریعترین زمان بازیابی شود.
مرحله
اقدام امنیتی
هدف
۱
انتخاب هاست امن و معتبر
ایجاد اولین لایه دفاعی برای محافظت از سایت، بکاپ، فایروال و مانیتورینگ سرور
۲
استفاده از رمز عبور قوی و مدیریت کاربران
جلوگیری از ورودهای غیرمجاز و محدود کردن دسترسی کاربران براساس نقش واقعی آنها
۳
بهروزرسانی وردپرس، قالب و افزونهها
بستن حفرههای امنیتی و جلوگیری از نفوذ از طریق نسخههای قدیمی
۴
ایمنسازی صفحه ورود
کاهش حملات Brute Force با تغییر آدرس ورود، محدود کردن تلاش ورود و فعالسازی 2FA
۵
غیرفعال کردن ویرایشگر فایل
جلوگیری از تزریق کد مخرب از داخل پیشخوان وردپرس در صورت نفوذ به حساب مدیر
۶
غیرفعال کردن XML-RPC
کاهش ریسک حملات خودکار و تلاشهای ورود گسترده از طریق این قابلیت قدیمی وردپرس
۷
تنظیم مجوز فایلها و پایگاه داده
محافظت از فایلهای حساس مثل wp-config.php و سختتر کردن دستکاری فایلها و دیتابیس
۸
نصب افزونه امنیتی معتبر
افزودن فایروال، اسکن بدافزار، محافظت از ورود و مانیتورینگ امنیتی به سایت
۹
فعالسازی SSL و فایروال WAF
رمزنگاری اطلاعات کاربران و فیلتر کردن ترافیک مخرب قبل از رسیدن به سایت
۱۰
بکاپگیری منظم
امکان بازگردانی سریع سایت در صورت هک، خرابی، خطای انسانی یا مشکل در آپدیتها
آیا میدانستید که طبق آمار Wordfence، روزانه بیش از ۹۰,۰۰۰ حمله سایبری علیه سایتهای وردپرسی انجام میشود؟ این آمار تکاندهنده به ما یک حقیقت تلخ را یادآوری میکند: اگر یک سایت وردپرسی دارید، شما یک هدف بالقوه برای هکرها هستید. فرقی نمیکند سایت شما یک وبلاگ شخصی کوچک باشد یا یک فروشگاه اینترنتی بزرگ؛ امنیت، دیگر یک انتخاب نیست، بلکه یک ضرورت مطلق است.
بسیاری از مدیران سایتها فکر میکنند «این اتفاق برای من نمیافتد» تا زمانی که با صفحهی سفید مرگ، از دست رفتن اطلاعات مشتریان یا افت شدید رتبه سئو مواجه میشوند. اما نگران نباشید! خبر خوب این است که با رعایت مجموعهای از اصول و تکنیکهای عملی، میتوانید سایت وردپرسی خود را به یک دژ مستحکم و نفوذناپذیر تبدیل کنید.
آموزش افزایش امنیت وردپرس به مدیران سایت کمک میکند تا با اقداماتی مثل استفاده از رمزهای قوی، بهروزرسانی منظم افزونهها، فعالسازی SSL، نصب افزونه امنیتی و بکاپگیری منظم، از سایت خود در برابر هک و نفوذ محافظت کنند. در پروژههای طراحی سایت وردپرسی، توجه به امنیت از همان ابتدا اهمیت زیادی دارد؛ چون یک سایت حرفهای فقط ظاهر زیبا ندارد، بلکه باید سریع، پایدار و قابل اعتماد هم باشد.
امنیت وردپرس به دلیل محافظت از دادهها، اعتبار برند، رتبه سئو و جلوگیری از خسارات مالی، یک امر ضروری است. با توجه به اینکه بیش از ۴۳٪ وبسایتهای جهان از وردپرس استفاده میکنند، این پلتفرم به هدف اصلی هکرها تبدیل شده است.
نادیده گرفتن امنیت میتواند عواقب جبرانناپذیری داشته باشد:
پیامدهای هک شدن سایت وردپرسی
افت رتبه سئو: سایتهای هکشده ممکن است با کاهش رتبه، حذف از نتایج جستجو یا قرار گرفتن در لیست هشدارهای امنیتی گوگل مواجه شوند.
آسیب به اعتبار برند: از دست رفتن اعتماد کاربران و مشتریان میتواند تأثیر بلندمدتی بر اعتبار کسبوکار شما داشته باشد.
خسارات مالی: هزینه پاکسازی سایت، کاهش فروش، از دست رفتن مشتریان و اختلال در فعالیت کسبوکار از نتایج رایج هک شدن هستند.
سرقت اطلاعات: اطلاعات کاربران، مشتریان یا دادههای حساس سایت ممکن است در اختیار افراد غیرمجاز قرار گیرد.
آموزش افزایش امنیت وردپرس برای جلوگیری از هک، سرقت اطلاعات و اختلال در عملکرد سایت ضروری است. این موضوع در پروژههای طراحی سایت فروشگاهیاهمیت بیشتری دارد؛ چون اطلاعات مشتریان، سفارشها، درگاه پرداخت و دادههای حساس فروشگاه باید با روشهایی مثل SSL، رمزهای قوی، افزونه امنیتی، بکاپ منظم و بهروزرسانی مداوم محافظت شوند.
امنیت یک ساختمان از پی و فونداسیون آن شروع میشود. در دنیای وردپرس نیز، قبل از هر تکنیک پیشرفتهای، باید اصول اولیه را به درستی رعایت کنید.
۲.۱. انتخاب هاستینگ امن: اولین خط دفاعی شما
هاست شما اولین و مهمترین لایه امنیتی وبسایتتان است. یک هاست نامعتبر، مانند ساختن یک قلعه روی زمینی سست است. بسیاری از قابلیتهای امنیتی مانند فایروال، بکاپگیری خودکار و ایزولهسازی کاربران به کیفیت هاست بستگی دارند. به همین دلیل قبل از خرید، بهتر است با ویژگیهای یک هاست وردپرس مناسب آشنا شوید و سرویسی را انتخاب کنید که پاسخگوی نیازهای سایت شما باشد. هنگام انتخاب هاست به این موارد دقت کنید:
چکلیست انتخاب هاست امن وردپرس
☑️ فایروال و مانیتورینگ: شرکت هاستینگ باید از فایروالهای قدرتمند استفاده کرده و سرورها را بهصورت ۲۴ ساعته مانیتور کند.
☑️ آپدیتهای خودکار: بروزرسانیهای امنیتی سطح سرور باید بهصورت منظم و خودکار انجام شوند.
☑️ ایزولهسازی اکانتها: در هاست اشتراکی، حسابها باید از یکدیگر جدا باشند تا مشکلات امنیتی به سایر سایتها منتقل نشود.
☑️ بکاپ خودکار: تهیه نسخه پشتیبان منظم و امکان بازیابی سریع اطلاعات از ویژگیهای ضروری یک هاست امن است.
نکته حرفهای شادکس:هرچقدر هم که بودجه محدودی دارید، از هاستهای رایگان یا بسیار ارزان دوری کنید. سرمایهگذاری روی یک هاست معتبر، بهترین سرمایهگذاری برای امنیت و حتی افزایش سرعت وردپرس شماست.
۲.۲. رمزهای عبور قوی و مدیریت کاربران: کلیدهای قلعه شما
بسیاری از حملات موفقیتآمیز به دلیل استفاده از رمزهای عبور ضعیف یا قابل حدس اتفاق میافتند. حملات Brute Force (آزمون و خطا) به طور خودکار میلیونها ترکیب رمز عبور را روی صفحه ورود شما امتحان میکنند.
چکلیست سیاست رمز عبور قوی:
حداقل ۱۲ کاراکتر
ترکیبی از حروف بزرگ و کوچک (a-z, A-Z)
استفاده از اعداد (0-9)
استفاده از کاراکترهای ویژه (!@#$%^&*)
عدم استفاده از اطلاعات شخصی (نام، تاریخ تولد)
استفاده از یک رمز عبور منحصربهفرد برای هر سرویس
مدیریت کاربران (اصل حداقل دسترسی):
هرگز به کاربری بیش از سطح دسترسی مورد نیازش ندهید. اگر نویسندهای دارید، به او نقش “نویسنده” بدهید، نه “مدیر کل”.
مدیر کل (Administrator): فقط شما و افراد کاملاً معتمد.
ویرایشگر (Editor): برای مدیران محتوا که نیاز به انتشار و مدیریت نوشتههای دیگران دارند.
نویسنده (Author): برای تولیدکنندگان محتوا که فقط نوشتههای خود را مدیریت میکنند.
مشارکتکننده (Contributor): برای نویسندگان مهمان که میتوانند بنویسند اما نمیتوانند منتشر کنند.
هشدار مهم:هرگز از نام کاربری “admin” استفاده نکنید! این اولین نام کاربری است که هکرها امتحان میکنند. اگر از این نام کاربری استفاده میکنید، همین حالا یک کاربر مدیر جدید با نامی غیرقابل حدس بسازید و کاربر “admin” را حذف کنید.
آموزش افزایش امنیت وردپرس به شما کمک میکند از سایت در برابر حملات هکری، نفوذهای احتمالی و از دست رفتن اطلاعات محافظت کنید. این موضوع در پروژههای طراحی سایت شرکتی اهمیت زیادی دارد؛ چون سایت شرکتی معمولاً ویترین اعتبار برند، محل معرفی خدمات و راه ارتباطی مشتریان است و هرگونه مشکل امنیتی میتواند به اعتماد کاربران و جایگاه کسبوکار آسیب بزند.
۲.۳. بهروزرسانیها: سادهترین و مهمترین سپر دفاعی
بهروز نگه داشتن هسته وردپرس، قالبها و افزونهها، مهمترین کاری است که میتوانید برای امنیت سایت خود انجام دهید. توسعهدهندگان به طور مداوم حفرههای امنیتی را پیدا کرده و با ارائه آپدیت، آنها را برطرف میکنند. با عدم بهروزرسانی، شما عملاً درب را برای هکرها باز میگذارید.
هسته وردپرس: بهروزرسانیهای امنیتی وردپرس معمولاً به صورت خودکار انجام میشوند، اما همیشه در پیشخوان آن را چک کنید.
قالبها: فقط قالبهای فعال را نگه دارید و بقیه را حذف کنید. قالب فعال خود را همیشه آپدیت کنید.
افزونهها: این بخش پاشنه آشیل بسیاری از سایتهاست. افزونههای غیرضروری و غیرفعال را حذف کرده و بقیه را همیشه بهروز نگه دارید.
وردفنس در مقاله ای در سایت خود درباره اهمیت قالب ها و افزونه ها برای امنیت سایت این چنین نوشته است:
It’s best to mitigate this risk up front by only using software that is actively maintained and choosing software with larger user bases and more frequent updates, which indicates a higher level of software maturity and active development.
ترجمه – بهترین راه برای کاهش این ریسک، استفاده از افزونهها و قالبهایی است که بهصورت فعال نگهداری و بروزرسانی میشوند و همچنین جامعه کاربران بزرگتر و بروزرسانیهای منظمتری دارند؛ زیرا این موارد نشاندهنده بلوغ بیشتر نرمافزار و توسعه فعال آن هستند. منبع
۳. تکنیکهای پیشرفته برای مستحکمسازی وردپرس (Hardening)
پس از رعایت اصول اولیه، وقت آن است که با چند تکنیک تخصصیتر، لایههای امنیتی بیشتری به سایت خود اضافه کنیم. این مراحل ممکن است کمی فنی به نظر برسند، اما با دنبال کردن دستورالعملها به راحتی قابل انجام هستند.
۳.۱. ایمنسازی صفحه ورود: قفل کردن درب اصلی
صفحه ورود پیشفرض وردپرس (`wp-login.php`) هدف اصلی حملات Brute Force است. با چند اقدام ساده میتوانیم این درب را محکمتر کنیم:
تغییر آدرس URL ورود: با افزونههایی مانند WPS Hide Login میتوانید آدرس صفحه ورود را از `wp-login.php` به چیزی منحصربهفرد (مثلاً `my-secret-login`) تغییر دهید. این کار رباتها را سردرگم میکند.
محدود کردن تلاشهای ورود (Limit Login Attempts): افزونههایی مانند Wordfence یا Limit Login Attempts Reloaded پس از چند تلاش ناموفق برای ورود، IP مهاجم را برای مدتی مسدود میکنند.
فعالسازی احراز هویت دو مرحلهای (2FA): این روش یک لایه امنیتی فوقالعاده است. حتی اگر هکر رمز عبور شما را داشته باشد، برای ورود به یک کد یکبار مصرف که به گوشی شما ارسال میشود، نیاز خواهد داشت. افزونههای امنیتی معتبر این قابلیت را ارائه میدهند.
۳.۲. غیرفعال کردن ویرایشگر فایل: بستن یک راه نفوذ خطرناک
وردپرس به مدیران اجازه میدهد تا فایلهای قالب و افزونه را مستقیماً از پیشخوان ویرایش کنند. اگر یک هکر به پیشخوان شما دسترسی پیدا کند، میتواند با استفاده از این ویرایشگر، کدهای مخرب را به سایت شما تزریق کند. برای جلوگیری از این خطر، کد زیر را به فایل `wp-config.php` خود اضافه کنید:
define('DISALLOW_FILE_EDIT', true);
💡 فایل `wp-config.php` کجاست؟این فایل یکی از مهمترین فایلهای سایت شماست و در پوشه ریشه (root) نصب وردپرس قرار دارد. برای ویرایش آن میتوانید از مدیریت فایل هاست خود استفاده کنید. (برای اطلاعات بیشتر در مورد ساختار فایلها، مقاله ما درباره نصب وردپرس روی هاست را ببینید).
۳.۳. غیرفعال کردن XML-RPC: جلوگیری از حملات Brute Force
XML-RPC یک ویژگی قدیمی در وردپرس است که برای ارتباط با برنامههای خارجی استفاده میشد. امروزه این قابلیت کمتر استفاده شده و به یکی از راههای اصلی برای اجرای حملات Brute Force تبدیل شده است. هکرها میتوانند با یک درخواست، صدها ترکیب نام کاربری و رمز عبور را تست کنند. اکثر افزونههای امنیتی به شما اجازه میدهند این قابلیت را با یک کلیک غیرفعال کنید.
۳.۴. تغییر پیشوند جداول پایگاه داده: یک گام ساده با تأثیر بزرگ
وردپرس به صورت پیشفرض از پیشوند `wp_` برای تمام جداول پایگاه داده خود استفاده میکند. این موضوع کار هکرها را برای اجرای حملات تزریق SQL (SQL Injection) آسانتر میکند، زیرا آنها نام دقیق جداول شما را میدانند. تغییر این پیشوند به یک عبارت تصادفی (مانند `shadex_db_`) امنیت دیتابیس شما را افزایش میدهد.
بهترین زمان برای تغییر پیشوند دیتابیس، هنگام نصب اولیه وردپرس است. اگر سایت شما فعال است، میتوانید با افزونههایی مانند iThemes Security یا به صورت دستی (با احتیاط فراوان) این کار را انجام دهید.
۳.۵. تنظیم صحیح مجوزهای فایل (File Permissions)
مجوزهای فایل به سرور میگویند چه کسی میتواند فایلها و پوشههای شما را بخواند، بنویسد یا اجرا کند. تنظیمات نادرست میتواند به هکرها اجازه دهد تا فایلهای شما را دستکاری کنند.
مقادیر استاندارد و امن به شرح زیر است:
پوشهها (Folders): `755` یا `750`
فایلها (Files): `644` یا `640`
فایل `wp-config.php`: `600` (برای امنیت بیشتر)
شما میتوانید این مجوزها را از طریق کنترل پنل هاست (بخش File Manager) یا با استفاده از یک کلاینت FTP تنظیم کنید.
۴. بهترین افزونههای امنیتی وردپرس: ارتش خصوصی شما
استفاده از یک افزونه امنیتی جامع برای هر سایت وردپرسی ضروری است. این افزونهها مانند یک سیستم امنیتی یکپارچه عمل کرده و مجموعهای از ابزارها مانند فایروال، اسکنر بدافزار و سیستم محافظت از ورود را در اختیار شما قرار میدهند.
در ادامه، ۳ مورد از بهترین و محبوبترین افزونههای امنیتی را مقایسه میکنیم:
💡 کدام افزونه را انتخاب کنم؟برای شروع، نسخه رایگان Wordfence یک انتخاب عالی و بسیار قدرتمند است. اگر بودجه بیشتری دارید، فایروال ابری Sucuri یکی از بهترین راهحلهای امنیتی در جهان محسوب میشود.
چکلیست امنیت لایههای بالاتر سایت
فایروال WAF
ترافیک مخرب را قبل از رسیدن به سرور مسدود کرده و از حملات DDoS، SQL Injection و XSS جلوگیری میکند.
گواهی SSL/HTTPS
اطلاعات کاربران را رمزنگاری میکند، امنیت ورود و پرداخت را افزایش میدهد و برای سئو نیز اهمیت دارد.
بکاپ منظم
با رعایت قانون ۳-۲-۱ و ذخیره نسخههای پشتیبان در محل جداگانه، امکان بازیابی سریع سایت فراهم میشود.
۵. امنیت لایههای بالاتر: فراتر از وردپرس
امنیت واقعی زمانی حاصل میشود که شما نه تنها از نرمافزار (وردپرس) بلکه از کل زیرساخت وبسایت خود محافظت کنید.
۵.۱. استفاده از فایروال برنامه وب (WAF)
یک WAF (Web Application Firewall) بین سایت شما و ترافیک اینترنت قرار میگیرد و ترافیک مخرب را قبل از رسیدن به سرور شما فیلتر میکند. این فایروالها در جلوگیری از حملات DDoS، تزریق SQL و Cross-Site Scripting (XSS) بسیار مؤثر هستند.
سرویسهای معروفی مانند Cloudflare و Sucuri پلنهای WAF قدرتمندی ارائه میدهند. پلن رایگان Cloudflare نیز یک لایه امنیتی و عملکردی عالی به سایت شما اضافه میکند.
۵.۲. فعالسازی گواهی SSL/HTTPS: رمزنگاری اطلاعات
پروتکل HTTPS اطلاعات رد و بدل شده بین مرورگر کاربر و سرور شما را رمزنگاری میکند. این کار از سرقت اطلاعات حساس مانند نام کاربری، رمز عبور و اطلاعات پرداخت جلوگیری میکند. امروزه، استفاده از SSL نه تنها یک ضرورت امنیتی است، بلکه یک فاکتور مهم برای رتبهبندی سئو نیز محسوب میشود.
بسیاری از شرکتهای هاستینگ گواهی SSL رایگان (Let’s Encrypt) ارائه میدهند. حتماً آن را برای سایت خود فعال کنید.
۵.۳. پشتیبانگیری منظم: بیمه عمر وبسایت شما
حتی با رعایت تمام نکات امنیتی، همیشه احتمال وقوع فاجعه وجود دارد. یک بکاپ قابل اعتماد، تنها راه نجات شما در بدترین شرایط است. اگر سایت شما هک شود یا به دلیل یک آپدیت اشتباه از کار بیفتد، با یک بکاپ سالم میتوانید در چند دقیقه همه چیز را به حالت اول برگردانید.
قانون طلایی بکاپ (۳-۲-۱):
۳ کپی: همیشه حداقل سه نسخه از اطلاعات خود داشته باشید.
۲ رسانه مختلف: این کپیها را روی دو نوع حافظه متفاوت ذخیره کنید (مثلاً روی سرور هاست و یک سرویس ابری).
۱ مکان خارجی: حداقل یک نسخه از بکاپ را در مکانی خارج از سرور اصلی خود نگهداری کنید (مانند Google Drive یا Dropbox).
از افزونههای معتبر بکاپگیری مانند UpdraftPlus یا Duplicator استفاده کنید و بکاپگیری خودکار و زمانبندیشده را تنظیم نمایید.
افزایش امنیت وردپرس مجموعهای از اقدامات بههمپیوسته است و فقط به نصب افزونه امنیتی یا تغییر آدرس ورود محدود نمیشود. از بهروزرسانی هسته و افزونهها گرفته تا مدیریت دسترسی کاربران، فعالسازی MFA، تهیه Backup و بررسی تنظیمات سرور، هرکدام بخشی از فرایند ایمنسازی سایت هستند. برای اینکه این موارد بهصورت منظم و مرحلهبهمرحله بررسی شوند، چک لیست امنیت سایت میتواند بهعنوان یک چارچوب عملی مورد استفاده قرار گیرد.
۶. هک شدم! حالا چه کار کنم؟ (راهنمای اقدامات فوری)
فهمیدن اینکه سایتتان هک شده، بسیار استرسزاست. اما مهم است که آرامش خود را حفظ کرده و طبق یک برنامه مشخص عمل کنید.
با هاستینگ خود تماس بگیرید: اولین قدم، اطلاعرسانی به پشتیبانی هاست است. آنها میتوانند به شما در شناسایی مشکل و محدود کردن آسیب کمک کنند.
سایت را در حالت تعمیر (Maintenance Mode) قرار دهید: تا زمانی که مشکل برطرف نشده، از دسترسی کاربران به سایت جلوگیری کنید تا از آسیب بیشتر یا سرقت اطلاعات آنها جلوگیری شود.
رمزهای عبور را تغییر دهید: فوراً رمز عبور پیشخوان وردپرس، هاست، FTP و دیتابیس خود را تغییر دهید.
از سایت بکاپ بگیرید: قبل از هر اقدامی، یک نسخه پشتیبان از وضعیت فعلی (هک شده) سایت تهیه کنید. این بکاپ ممکن است بعداً برای تحلیل و بررسی مفید باشد.
سایت را اسکن کنید: با استفاده از اسکنرهای امنیتی مانند Wordfence یا Sucuri، سایت را برای یافتن فایلهای مخرب اسکن کنید.
بازگردانی از بکاپ سالم: سادهترین و بهترین راه، بازگردانی سایت از آخرین نسخه پشتیبان سالمی است که قبل از هک شدن تهیه کردهاید.
پاکسازی دستی (در صورت نیاز): اگر بکاپ ندارید، باید فایلهای مخرب و کدهای تزریق شده را به صورت دستی پیدا و حذف کنید. این کار بسیار تخصصی است و نیاز به دانش فنی دارد.
🤯 فرآیند پاکسازی سایت هک شده پیچیده و طاقتفرساست؟
نگران نباشید! تیم متخصصان امنیت شادکس وردپرس آماده است تا در سریعترین زمان ممکن سایت شما را به طور کامل پاکسازی کرده و تمام راههای نفوذ را برای همیشه ببندد. امنیت سایت خود را به ما بسپارید و با خیال راحت روی رشد کسبوکارتان تمرکز کنید.
امنیت وردپرس فقط با نصب یک افزونه امنیتی کامل نمیشود و باید بخشهای مختلف سایت، از حسابهای کاربری و سطح دسترسی گرفته تا فایلها، افزونهها، ارتباطات HTTPS و وضعیت Backup، بهصورت منظم بررسی شوند. برای اینکه این بررسیها ساختار مشخصی داشته باشند، استفاده از چک لیست تست امنیت سایت وردپرس کمک میکند هیچکدام از بخشهای مهم امنیتی در فرآیند ارزیابی نادیده گرفته نشوند.
۸. امنیت ایمیل سایت: حلقه فراموششده امنیت وردپرس
بسیاری از مدیران سایت تمام تمرکز خود را روی امنیت وردپرس، افزونهها و هاست قرار میدهند؛ اما یک نکته مهم را فراموش میکنند: امنیت ایمیل سایت. در واقع اگر شخصی به ایمیل مدیر سایت دسترسی پیدا کند، میتواند بدون نیاز به هک وردپرس، رمز عبور حسابهای مختلف را بازیابی کرده و کنترل بخش زیادی از سایت را در اختیار بگیرد.
بازیابی رمز عبور وردپرس، اعلانهای امنیتی، گزارشهای افزونهها، سفارشهای ووکامرس و بسیاری از اطلاعات حساس از طریق ایمیل ارسال میشوند. به همین دلیل امنیت ایمیل باید به اندازه امنیت خود وردپرس جدی گرفته شود.
چکلیست امنیت ایمیل سایت
احراز هویت دو مرحلهای (2FA): برای حساب ایمیل اصلی سایت حتماً احراز هویت دو مرحلهای را فعال کنید.
رمز عبور منحصربهفرد: رمز ایمیل نباید با رمز وردپرس، هاست یا سایر سرویسها یکسان باشد.
بررسی دسترسیهای فعال: نشستها و دستگاههای متصل به ایمیل را بهصورت دورهای بررسی کنید.
ایمیل اختصاصی دامنه: برای مدیریت سایت از ایمیلهای اختصاصی دامنه استفاده کنید.
فعالسازی SPF، DKIM و DMARC: از جعل هویت ایمیل جلوگیری کرده و اعتبار ارسال ایمیل را افزایش دهید.
بررسی هشدارهای امنیتی: اعلانهای ورود مشکوک و تغییر رمز عبور را جدی بگیرید.
نکته حرفهای شادکس: بسیاری از حملات موفق به سایتهای وردپرسی از طریق نفوذ مستقیم به وردپرس انجام نمیشوند، بلکه مهاجم ابتدا به ایمیل مدیر سایت دسترسی پیدا کرده و سپس با استفاده از قابلیت «فراموشی رمز عبور» کنترل پنل وردپرس را در اختیار میگیرد. به همین دلیل امنیت ایمیل در عمل یکی از مهمترین بخشهای امنیت کل وبسایت محسوب میشود.
۹. راهاندازی سیستم هشدار هک و قطعی سایت (Downtime Monitoring)
بسیاری از مدیران سایت تصور میکنند در صورت هک شدن یا از دسترس خارج شدن وبسایت، بلافاصله متوجه این موضوع خواهند شد. اما در عمل ممکن است سایت ساعتها یا حتی روزها با مشکل مواجه باشد و مدیر سایت تنها زمانی از آن مطلع شود که یکی از کاربران یا مشتریان موضوع را گزارش کند.
هکرها همیشه ظاهر سایت را تغییر نمیدهند. گاهی یک بدافزار در پسزمینه فعال میشود، سایت به صفحات اسپم ریدایرکت میشود یا بخشی از عملکرد آن از کار میافتد. همچنین قطعی سرور، مشکلات DNS و خطاهای فنی نیز میتوانند باعث از دسترس خارج شدن سایت شوند. به همین دلیل داشتن یک سیستم مانیتورینگ و هشداردهی، یکی از بخشهای مهم امنیت و نگهداری سایت محسوب میشود.
چکلیست مانیتورینگ امنیت و قطعی سایت
مانیتورینگ ۲۴ ساعته سایت: وضعیت در دسترس بودن سایت را بهصورت خودکار و مداوم بررسی کنید.
دریافت هشدار فوری: در صورت قطعی سایت یا بروز خطاهای مهم، اعلان دریافت کنید.
بررسی تغییرات مشکوک: تغییرات فایلها، کاربران و تنظیمات سایت را زیر نظر داشته باشید.
کنترل تاریخ انقضای SSL: پیش از پایان اعتبار گواهی SSL هشدار دریافت کنید.
بررسی وضعیت دامنه و DNS: مشکلات دامنه و DNS را سریع شناسایی و برطرف کنید.
مانیتورینگ عملکرد سایت: افزایش مصرف منابع یا افت شدید سرعت سایت را بررسی کنید.
برخی ابزارهای محبوب مانند UptimeRobot، Better Stack و Cloudflare Notifications امکان مانیتورینگ دائمی سایت و ارسال هشدارهای لحظهای را فراهم میکنند. همچنین افزونههایی مانند Wordfence میتوانند در صورت مشاهده تغییرات مشکوک در فایلهای وردپرس یا تلاشهای ورود غیرعادی به شما اطلاعرسانی کنند.
نکته حرفهای شادکس: هدف از امنیت فقط جلوگیری از نفوذ نیست؛ بلکه باید بتوانید در کوتاهترین زمان ممکن از وقوع مشکل مطلع شوید. هرچه فاصله بین وقوع هک یا قطعی سایت و آگاهی شما کمتر باشد، میزان خسارت احتمالی نیز کاهش پیدا خواهد کرد. بسیاری از مدیران سایت پس از افت رتبه سئو یا شکایت کاربران متوجه مشکل میشوند، در حالی که یک سیستم هشداردهی مناسب میتواند ظرف چند دقیقه شما را از هرگونه اختلال آگاه کند.
سوالات متداول در مورد امنیت وردپرس
۱. آیا وردپرس ذاتاً امن است؟
بله، هسته وردپرس توسط یک تیم امنیتی حرفهای توسعه داده میشود و بسیار امن است. اکثر مشکلات امنیتی از طریق افزونهها و قالبهای نامعتبر، رمزهای عبور ضعیف و عدم بهروزرسانی به وجود میآیند.
۲. از کجا بفهمم سایتم هک شده است؟
علائم رایج شامل افت ناگهانی ترافیک، هشدارهای امنیتی از طرف گوگل، تغییرات غیرمنتظره در ظاهر سایت، ریدایرکت شدن به سایتهای دیگر، وجود کاربران ناشناس در پیشخوان و کندی شدید سایت است.
۳. آیا افزونههای امنیتی رایگان کافی هستند؟
برای بسیاری از سایتها، نسخه رایگان افزونههای معتبری مانند Wordfence سطح حفاظت بسیار خوبی را فراهم میکند. با این حال، نسخههای پولی معمولاً ویژگیهای پیشرفتهتری مانند فایروال ابری، آپدیت آنی قوانین فایروال و پشتیبانی تخصصی ارائه میدهند.
۴. هر چند وقت یکبار باید از سایتم بکاپ بگیرم؟
این بستگی به تعداد دفعات بهروزرسانی محتوای شما دارد. برای یک سایت فروشگاهی، بکاپ روزانه ضروری است. برای یک وبلاگ که هفتهای یکبار آپدیت میشود، بکاپ هفتگی ممکن است کافی باشد. قانون کلی این است: به اندازهای بکاپ بگیرید که تحمل از دست دادن اطلاعات بین دو بکاپ را داشته باشید.
۵. آیا Cloudflare میتواند جایگزین افزونه امنیتی شود؟
خیر. Cloudflare (بهخصوص WAF آن) یک لایه امنیتی عالی در سطح شبکه است که ترافیک را قبل از رسیدن به سرور شما فیلتر میکند. اما یک افزونه امنیتی، امنیت را در سطح خود برنامه (وردپرس) تأمین میکند و میتواند فایلهای مخرب روی سرور شما را شناسایی کند. بهترین رویکرد، استفاده همزمان از هر دو است.
۶. آیا استفاده از افزونههای نال شده (Nulled) خطرناک است؟
بسیار خطرناک است! افزونهها و قالبهای نال شده تقریباً همیشه حاوی کدهای مخرب و درهای پشتی (Backdoors) هستند. استفاده از آنها مانند این است که کلید خانه خود را به یک دزد بدهید. همیشه نرمافزار را از منابع اصلی و معتبر تهیه کنید.
۷. تفاوت بین فایروال اندپوینت (Endpoint) و ابری (Cloud-based) چیست؟
فایروال اندپوینت (مانند Wordfence) روی سرور شما و به عنوان یک افزونه اجرا میشود. فایروال ابری (مانند Sucuri یا Cloudflare) به عنوان یک پروکسی معکوس عمل کرده و ترافیک را قبل از رسیدن به سرور شما بررسی میکند. فایروالهای ابری معمولاً در جلوگیری از حملات DDoS مؤثرتر هستند.
جمعبندی: امنیت یک فرآیند است، نه یک پروژه!
تبریک میگوییم! شما اکنون به دانش کاملی از اصول و تکنیکهای حیاتی برای حفاظت از سایت وردپرسی خود مجهز شدهاید. به یاد داشته باشید که امنیت یک اقدام یکباره نیست، بلکه یک فرآیند مداوم و یک عادت همیشگی است. همانطور که قفل درب خانه خود را هر روز چک میکنید، باید به طور منظم وضعیت امنیتی سایت خود را نیز رصد کنید.
با پیادهسازی چکلیست ارائه شده در این مقاله، شما گام بزرگی در جهت تبدیل سایت خود به یک دژ نفوذناپذیر برداشتهاید. از انتخاب هاست امن گرفته تا بهروزرسانیهای منظم و استفاده از ابزارهای قدرتمند، هر یک از این لایهها به تقویت سپر دفاعی شما کمک میکند.
امنیت را جدی بگیرید تا با خیال آسوده به رشد و موفقیت کسبوکار آنلاین خود بپردازید. اگر در هر مرحلهای از این فرآیند به کمک تخصصی نیاز داشتید، تیم شادکس وردپرس همیشه در کنار شماست.
این مقاله برای شما مفید بود؟ آن را با دوستان خود به اشتراک بگذارید!
نظرات و سوالات خود را در بخش دیدگاهها با ما در میان بگذارید. مشتاقانه پاسخگوی شما هستیم.
در این بخش صوتی، دو نفر از نمایندگان شادکس وردپرس در قالب یک گفتوگوی حرفهای و صمیمی، خلاصهای جامع از محتوای مقاله را برای شما بازگو میکنند. اگر فرصت یا حوصله خواندن متن کامل را ندارید، با گوش دادن به این پادکست میتوانید در زمانی کوتاه به تمام نکات مهم و کلیدی مقاله دست پیدا کنید. این مکالمه تلاش میکند مهمترین مطالب را با لحنی رسمی و در عین حال دوستانه به شما منتقل کند تا تجربهای دلنشین و کاربردی از محتوای سایت داشته باشید.
هزینه خدمات امنیت سایت بر اساس سطح ریسک، وضعیت فعلی سایت، زیرساخت، تعداد افزونهها و Scope پروژه تعیین میشود. برخی ابزارها، زیرساختها و خدمات تخصصی خارج از محدوده قیمت پایه، در صورت نیاز بهصورت جداگانه محاسبه میشوند.
مواردی که ممکن است هزینه جداگانه داشته باشند:
خرید لایسنس و ابزارهای امنیتی
خرید یا فعالسازی WAF
سرویسهای پولی Cloudflare
ارتقای هاست یا تهیه سرور جدید
انتقال سایت یا انتقال به سرور جدید
Backup Storage و فضای ذخیرهسازی جداگانه
CDN و سرویسهای امنیتی شخص ثالث
پاکسازی سایت هکشده و حذف Malware
تست نفوذ (Penetration Test)
بررسی و تأمین امنیت APIها
بررسی امنیت اپلیکیشن موبایل
بررسی و اصلاح کدهای اختصاصی
Hardening و تأمین امنیت سرور
Incident Response و رسیدگی به رخدادهای امنیتی
مانیتورینگ امنیتی مستمر یا 24/7
توسعه قابلیتهای امنیتی اختصاصی
پیشنهاد پشتیبانی پس از پاکسازی:
پس از پاکسازی و ایمنسازی سایت، برای جلوگیری از بروز مجدد مشکلات و حفظ پایداری و امنیت سایت، پیشنهاد میشود سرویس پشتیبانی فنی نیز تهیه شود.
پشتیبانی فنی میتواند شامل بررسی و رفع مشکلات وردپرس، بهروزرسانیها، بررسی سازگاری قالب و افزونهها، رسیدگی به مشکلات فنی و پایش دورهای وضعیت سایت باشد.
امنیت سایت یک سرویس با نتیجه یا قیمت ثابت نیست و محدوده خدمات پیش از شروع پروژه مشخص میشود. مواردی مانند تست نفوذ، پاکسازی هک، امنیت سرور و مانیتورینگ مستمر، خدمات تخصصی جداگانه محسوب میشوند.
در صورت نیاز به ابزار، ارتقای زیرساخت یا خدمات خارج از محدوده پروژه، هزینه مربوطه پیش از انجام کار اعلام و پس از تأیید شما محاسبه خواهد شد.
هزینههای جانبی
قیمتهای درجشده در سایت، صرفاً مربوط به هزینه طراحی و پیادهسازی وبسایت بوده و هزینه تهیه سرویسها، ابزارها، افزونهها و مجوزهای موردنیاز پروژه را شامل نمیشود.
راهاندازی هر وبسایت، بسته به نوع و امکانات آن، ممکن است به سرویسها و ابزارهای مختلفی نیاز داشته باشد.
بودجه پیشنهادی برای ابزار و زیرساخت:
بهعنوان یک برآورد اولیه، حداقل بودجه پیشنهادی برای تهیه زیرساخت و ابزارهای موردنیاز از حدود ۵ میلیون تومان در نظر گرفته میشود.
این مبلغ صرفاً یک بودجه پایه و تخمینی برای شروع است و با توجه به نیازهای واقعی پروژه و سرویسهای انتخابی میتواند کمتر یا بیشتر شود.
تمامی پروژهها به همه سرویسها و ابزارها نیاز ندارند و هزینه نهایی بر اساس نیاز واقعی وبسایت تعیین خواهد شد.
سرویسها و ابزارهای موردنیاز:
بسته به نوع پروژه، موارد موردنیاز میتوانند شامل موارد زیر باشند:
هاست و دامنه (.ir یا .com)
لایسنس Elementor Pro
افزونههای بهینهسازی و افزایش سرعت
قالب و افزونههای تخصصی فروشگاهی
افزونههای ورود و ثبتنام
پنل و خدمات پیامکی
چت آنلاین
ابزارهای بکاپ و انتقال سایت
افزونههای امنیت، سئو و فیلتر محصولات
سایر سرویسها و افزونههای موردنیاز پروژه
اینماد، مجوز و درگاه پرداخت:
دریافت اینماد و سایر مجوزهای موردنیاز بر عهده کارفرماست.
همچنین شرایط و مدارک موردنیاز برای دریافت و فعالسازی درگاه پرداخت، بسته به شرکت ارائهدهنده درگاه متفاوت است.
انجام امور مربوط به احراز هویت، ارائه مدارک و دریافت مجوزهای لازم بر عهده کارفرما بوده و در صورت نیاز، راهنماییهای لازم برای انتخاب و راهاندازی درگاه ارائه خواهد شد.
طراحی سایت چندزبانه:
در صورت نیاز به طراحی و پیادهسازی نسخههای چندزبانه، هزینه بر اساس نوع زبان و میزان تغییرات موردنیاز محاسبه میشود:
زبانهای لاتین و چپچین: ۵۰٪ مبلغ پروژه
زبانهای راستچین: ۲۵٪ مبلغ پروژه
این هزینه مربوط به طراحی، پیادهسازی و هماهنگسازی نسخه زبان دوم با ساختار سایت است و هزینه ترجمه محتوا را شامل نمیشود.
در صورتی که برای انتخاب هاست، دامنه، افزونهها، درگاه پرداخت یا سایر ابزارهای موردنیاز پروژه اطلاعات کافی ندارید، میتوانید برای انتخاب گزینه مناسب و متناسب با نیاز و بودجه پروژه، مشاوره دریافت کنید.